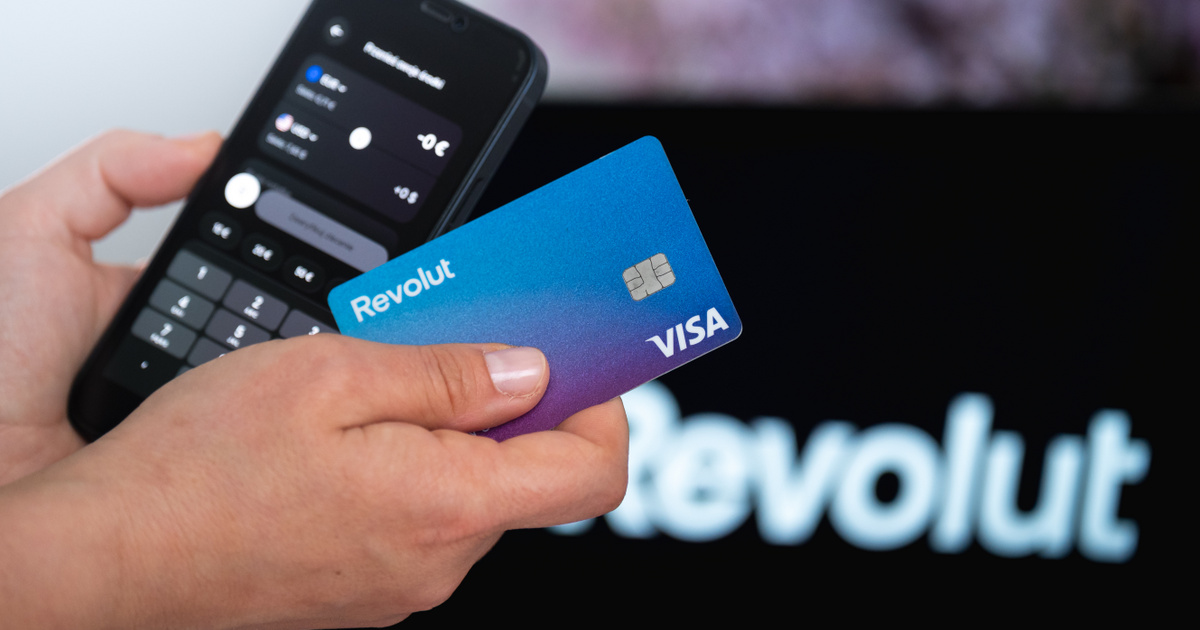
Ahogyan arról szombaton beszámoltunk, érzékeny adatok kerültek ki a Revolut ügyfélbázisából, beleértve a neveket, születési dátumokat, levelezési címet és tranzakciós történetet. A neobank azonnal figyelmeztette ügyfeleit, ugyanakkor fontos hozzátenni, hogy nem feltörésre került az alkalmazás, hanem átverés áldozatai lettek.
A Revolut friss adatvédelmi incidense rávilágít arra, mennyire sérülékenyek a központosuló adatok, és akár kormányzati oldalról is megkörnyékezhetik a rosszindulatú támadók, teljesen hitelesnek tűnő okból a fintech-vállalatokat. Minden, ami eddig kiderült a Revolut-incidenséről.
A Revolut szeptember 12-én hivatalosan is megerősítette, hogy egy jogosulatlan, harmadik félhez került számos ügyfél adata. A megkereséshez hozzátartozik az is, hogy egy valódi kormányzati szerv domainjéhez tartozó email-fiókot felhasználva, hamis információkéréseket küldtek a vállalatnak.
Mivel a megkeresések hitelesítésnek tűntek, amik akár lehettek belügyminisztériumi vagy adóhatósági adategyeztetések, a Revolut teljesítette a kéréseket, majd később sikeresen azonosította a visszaélést és blokkolta az érintett címet.
A cég emailben értesítette ügyfeleit, amelyről ZachXBT Telegram-csatornáján számolt be először, mellékelve, hogy pontosan milyen információk kerültek ki. A Revolut azt is megerősítette, hogy a felhasználói vagyonok nem kerültek veszélybe, ugyanakkor a tranzakciótörténet kiterjed többek között a bitcoin-kereskedésre is, vagyis a támadók sokkal pontosabb és meggyőzőbb megkereséseket tudnak küldeni a célpontoknak.
„A Revolut nemrég egy kifinomult külső megszemélyesítési támadást azonosított, amely során egy jogosulatlan harmadik fél egy legitim kormányzati szerv domainjét használó e-mail-címmel hamis információkéréseket nyújtott be.”
– áll a vállalat közleményében
A Revolut ügyfeleknek küldött tájékoztatása alapján az illetéktelen félhez többek között teljes nevek, születési dátumok, foglalkozások, postai és e-mail-címek, telefonszámok, személyazonosító okmányok másolatai, valamint az ügyfél-azonosítás során készített szelfik is eljuthattak. Ennél is érzékenyebb, hogy a kiszivárgott adatok között számlakivonatok, IBAN-ok, kiutalási adatok és teljes tranzakciós előzmények is szerepelhettek, beleértve a Bitcoin-tranzakciókat. A Revolut ugyanakkor biztosította az ügyfeleket, hogy a kétfaktoros hitelesítési adatok, például a Face ID, vagy az ujjlenyomat, nem kerültek ki.
A támadók ezt követően állítólag közzé is tettek egyes ügyféladatokat, és további szivárogtatással fenyegetőznek, amennyiben a Revolut nem fizet. A nyilvánosságra került információk között a beszámolók szerint Alexander Shevchenko teniszező és Felix Römer, a Gamdom vezérigazgatójának dokumentumai is megjelentek. ZachXBT kriptokutató szerint az incidens valószínűleg korlátozott méretű lehet, és akár vagyonosabb ügyfeleket is célba vehettek.
BREAKING: The threat actors who targeted Revolut with information-demand emails are now posting sensitive customer data, including that of high-profile clients such as tennis player Shevchenko and Römer, CEO of Gamdom/Skinscom.
They want Revolut to pay up. They say they'll… pic.twitter.com/obuVOOABx7
— International Cyber Digest (@IntCyberDigest) September 13, 2026
A Revolut ügye megmutatja, hogy egy támadáshoz nem feltétlenül szükséges egy bank informatikai rendszerének a feltörése, hanem elég hitelesnek tűnő adatszolgáltatónak tűnni. Egy külső kommunikációs csatorna kompromittálása és a hiteles fellépés azt eredményezte, hogy a Revolut önként adta át az információkat az ügyfelekről, beleértve több hírességet és vagyonosabb ügyfelét is.
Hasonló kormányzati támadás zajlott le augusztusban, amikor a Magyar Államkincstárat érte atrocitás – ekkor a CERT-EU szerint érzékeny kormányzati adatok kerültek illetéktelen kezekbe, miközben zsarolóvírust is bevetettek. A támadást biztonsági kutatók a ByteToBreach nevű szereplőhöz kötötték.
A Revolut számára most az lesz a legfontosabb kérdés, hogy pontosan hány ügyfél adatait adták ki, milyen további adatok kerültek illetéktelenekhez, és valóban megkezdődött-e a napi szivárogtatás.
Az incidens egyben a kriptós felhasználók számára is komoly figyelmeztetés: ha egy személyazonosító okmány, lakcím és teljes bitcoin-tranzakciós előzmény ugyanahhoz az emberhez kapcsolható, az adatvédelmi kockázat messze túlmutat egy egyszerű jelszólopáson.
Megjelent a BitcoinBázis oldalon.